Saltar al contenido principal
H3n Brandmark h3n-x
EN
Disponible para proyectos
Colombia

Henry Pacheco (H3n)

Desarrollador Backend & Linux

Especializado en sistemas Linux, automatización con Bash y desarrollo de servicios backend en Python. Enfocado en código predecible, seguridad y herramientas que resuelven problemas reales.

Ver Proyectos Descargar CV (PDF) GitHub LinkedIn

Sobre Mí

Comencé en el desarrollo de software profundizando en el funcionamiento interno de Linux y la automatización mediante scripting. Esa curiosidad por entender qué ocurre en el sistema operativo me llevó a enfocarme en la administración de entornos Unix y la construcción de herramientas y servicios backend confiables.

Actualmente curso estudios universitarios en Ingeniería de Sistemas y me capacito continuamente en seguridad y hardening de infraestructura. Mi enfoque de trabajo prioriza la simplicidad, la predictibilidad operativa y el código respaldado por pruebas y documentación clara.

Especialidad & Enfoque Operativo

  • Sistemas Linux, gestión de procesos y administración CLI
  • Automatización modular y scripts idempotentes en Bash
  • Desarrollo de servicios y APIs en Python

Proyectos Destacados

5 Casos de Estudio

Defensa en profundidad integral: auditoría de código, aislamiento de contenedores, hardening del host y gestión de superficie de ataque

Haz clic en cualquier proyecto para desplegar su arquitectura interna, decisiones técnicas y métricas de seguridad.
Sistemas & Automatización v0.3.0 · Mantenimiento y Versionado Activo
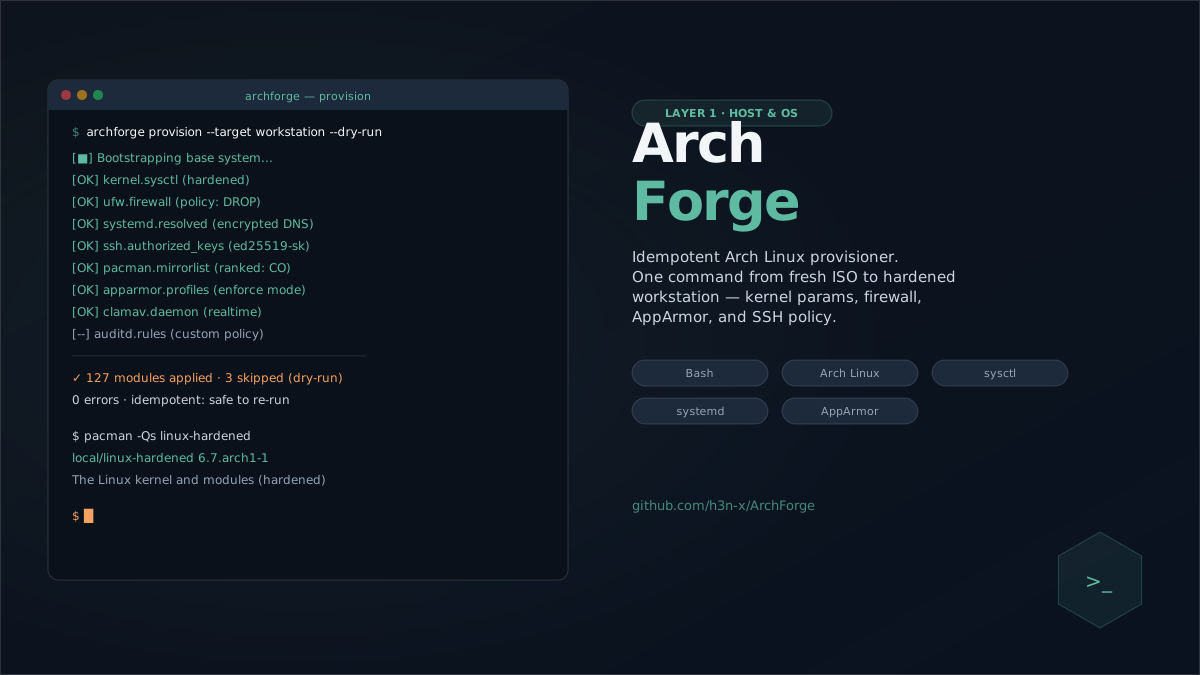
Demostración técnica de ArchForge
Explorar Caso de Estudio

ArchForge

Toolkit modular de post-instalación y endurecimiento para Arch Linux
Bash Arch Linux systemd nftables +2
Backend & Seguridad v0.2.0 · 91% Cov · 0 CVEs & CI/CD Hardened
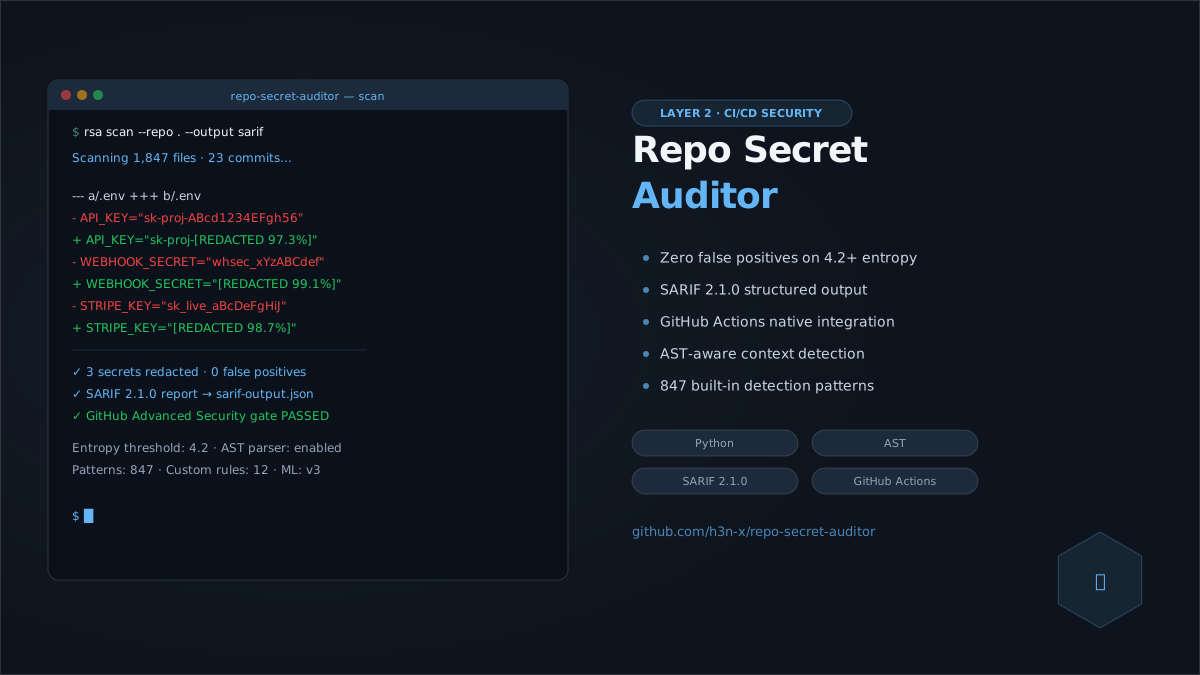
Demostración técnica de Repo Secret Auditor
Explorar Caso de Estudio

Repo Secret Auditor

Motor backend de escaneo de secretos y dependencias con integración SARIF 2.1.0
Python FastAPI Gitleaks TOML OSV Batch API +5
Contenedores & Runtime v0.1.0 · 71 Tests (100% cov reglas) · Release Activo
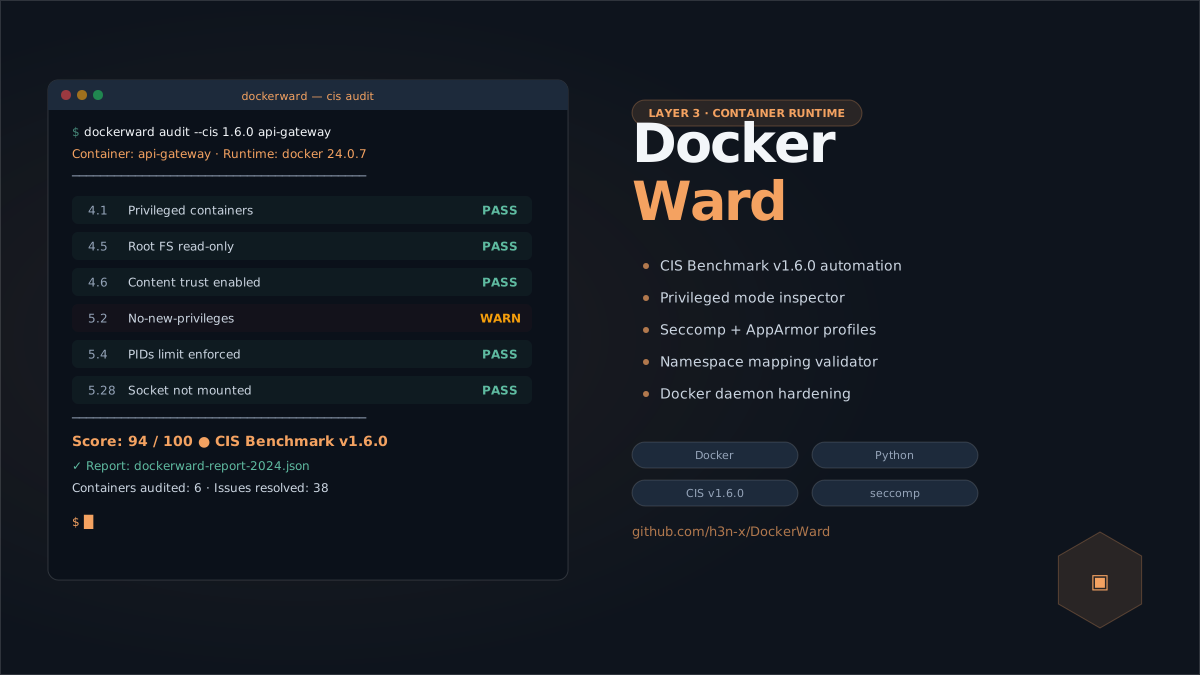
Demostración técnica de DockerWard
Explorar Caso de Estudio

DockerWard

Motor de auditoría de seguridad en runtime para contenedores Docker con reporte SARIF 2.1.0
Python 3.12+ Docker Engine API Linux Kernel SARIF 2.1.0 +3
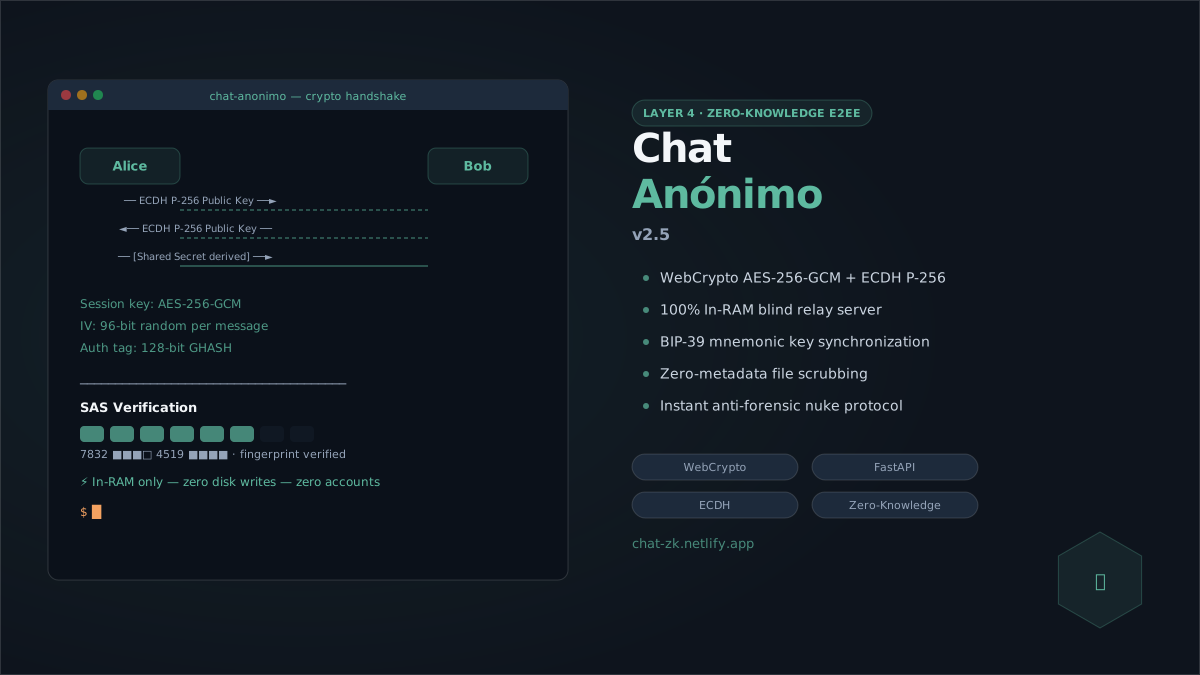
Criptografía & Anti-Vigilancia v2.5.0 · 28 Tests Pytest · 12 Tests Vitest · Zero-Persistence RAM
Demostración técnica de Chat Anónimo v2.5 — Privacy & Anti-Surveillance Suite
Explorar Caso de Estudio

Chat Anónimo v2.5 — Privacy & Anti-Surveillance Suite

Suite de mensajería efímera de nivel militar con arquitectura Zero-Knowledge Blind Relay, ofuscación biométrica de voz, esteganografía LSB y app Android con FLAG_SECURE
WebCrypto API (AES-256-GCM) ECDH (P-256) & HKDF Web Audio API (Voice Scrambler) LSB Image Steganography +8
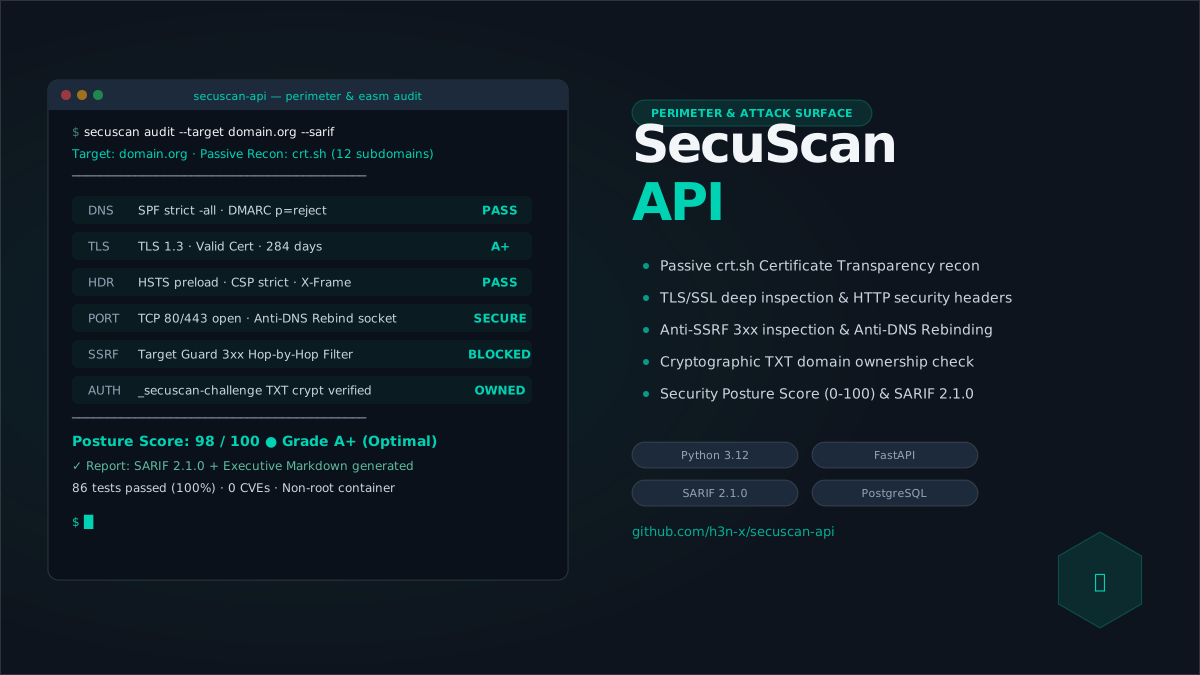
Perímetro & EASM v0.1.0 · 86 Tests (100%) · 0 CVEs · Hardened Non-Root
Demostración técnica de SecuScan API
Explorar Caso de Estudio

SecuScan API

Backend API de alto rendimiento para auditoría perimetral y gestión de superficie de ataque externa (EASM)

Python 3.12 FastAPI EASM & DNS Security TLS/SSL Deep Inspection +5
Sistemas & Automatización v0.3.0 · Mantenimiento y Versionado Activo

Toolkit modular de post-instalación y endurecimiento para Arch Linux

Demostración técnica de ArchForge

Problema que resuelve

Configurar un entorno Arch Linux desde cero suele tomar horas de comandos manuales repetitivos y es propenso a desajustes de configuración (drift), errores en reglas de red/firewall y olvidos en la habilitación de servicios de energía y seguridad.

Aspectos clave de arquitectura

  • • Estructura modular por dominios: módulos aislados para seguridad, red, energía, gráficos y herramientas esenciales.
  • • Modo dry-run seguro: permite simular la ejecución e inspeccionar los comandos antes de alterar el sistema host.
  • • Backups automatizados por sesión: resguardo preventivo de dotfiles y archivos de configuración en /etc antes de cualquier modificación.
  • • Registro y manejo de errores consistente: logs detallados de ejecución con códigos de salida normalizados.

Retos técnicos y aprendizajes

  • • Diseño de scripts de shell idempotentes que pueden ejecutarse múltiples veces sin corromper el estado del sistema.
  • • Profundización en la arquitectura de servicios de systemd, gestión de daemons y reglas de filtrado con nftables.
  • • Importancia del versionado semántico riguroso y documentación de cambios (CHANGELOG) en proyectos de infraestructura.
Tecnologías:
Bash Arch Linux systemd nftables Linux CLI Git
Backend & Seguridad v0.2.0 · 91% Cov · 0 CVEs & CI/CD Hardened

Motor backend de escaneo de secretos y dependencias con integración SARIF 2.1.0

Demostración técnica de Repo Secret Auditor

Problema que resuelve

La exposición accidental de secretos (tokens, llaves privadas, credenciales) y dependencias vulnerables en repositorios Git representa uno de los mayores riesgos en DevSecOps. Muchas organizaciones carecen de un motor local y ligero que audite el código en CI sin depender de SaaS externos invasivos.

Aspectos clave de arquitectura

  • • Motor de detección de secretos configurable mediante reglas TOML (compatible con Gitleaks) con filtros heurísticos de entropía de Shannon para minimizar falsos positivos.
  • • Escáner profundo de historial Git (`--history`) capaz de auditar commits pasados (`git log -p`) para descubrir secretos introducidos y eliminados posteriormente.
  • • Mecanismo de baseline (`.rsa-baseline.json`) para supresión granular de hallazgos mediante hash de evidencia y fecha de expiración opcional.
  • • Exportador de Software Bill of Materials (SBOM) en formato CycloneDX 1.5 JSON con Package URLs (PURL) estándar para PyPI y npm.
  • • Auditor de dependencias multi-ecosistema (`poetry.lock`, `pyproject.toml`, `requirements.txt` y `package-lock.json`) consultando la API de OSV por lotes (`/v1/querybatch`).
  • • Calculador algorítmico de vectores CVSS v3.1 conforme a FIRST.org, resolviendo puntuaciones exactas (ej. 9.8) para evitar evasiones silenciosas en los policy gates de CI.
  • • Exportador nativo a OASIS SARIF 2.1.0 para visualización de hallazgos en GitHub Code Scanning y workflow reusable de GitHub Actions con política estricta de fallo en HIGH/CRITICAL.
  • • Hardening perimetral y defensivo: mitigación estricta de SSRF (bloqueo de rangos privados y cloud metadata), sanitización de flags en Git refs y filtro `SensitiveDataFilter` para erradicar fugas de secretos en logs.

Retos técnicos y aprendizajes

  • • Diseño de motores de análisis estático desacoplados capaces de operar como microservicio REST o runner headless en pipelines CI.
  • • Implementación de parsers algorítmicos para vectores CVSS v3.1, exportación estructurada bajo el estándar OASIS SARIF y generación de SBOMs en CycloneDX 1.5.
  • • Disciplina de aseguramiento de código rigurosa: 91% de cobertura con Pytest (74 tests), tipado estricto verificado por Mypy, linter con Ruff y 0 CVEs en dependencias auditadas por `pip-audit`.
Tecnologías:
Python FastAPI Gitleaks TOML OSV Batch API CycloneDX 1.5 SARIF 2.1.0 GitHub Actions Pytest SQLAlchemy
Contenedores & Runtime v0.1.0 · 71 Tests (100% cov reglas) · Release Activo

Motor de auditoría de seguridad en runtime para contenedores Docker con reporte SARIF 2.1.0

Demostración técnica de DockerWard

Problema que resuelve

Los escáneres estáticos de imágenes (como Trivy o Grype) detectan CVEs en paquetes de disco, pero son ciegos ante la postura de ejecución en producción: una imagen 100% segura se convierte en una brecha crítica si se inicia con --privileged, con el socket de Docker montado, sin límites de recursos en cgroups o con seccomp deshabilitado.

Aspectos clave de arquitectura

  • • Colector desacoplado sobre Docker Engine API: extrae telemetría directa por socket Unix con modelos tipados en Pydantic v2, evitando subshells o llamadas frágiles al comando docker.
  • • Motor de políticas CIS modular: evalúa 6 reglas clave con severidad dinámica (distinguiendo socket rw vs ro) y hallazgos granulares para memoria, CPU y PIDs.
  • • Exportador nativo a OASIS SARIF v2.1.0: inyecta hallazgos directamente en la pestaña GitHub Security / Code Scanning con niveles CVSS, descripciones de impacto y comandos de remediación.
  • • Pipeline Gate para CI/CD: soporte de flag --fail-on con códigos de salida normalizados para bloquear despliegues ante riesgos CRITICAL o HIGH.

Retos técnicos y aprendizajes

  • • Comprensión profunda de primitivas de aislamiento del kernel Linux: namespaces compartidos de usuario (UID 0), cgroups v1/v2 (prevención de OOM y fork-bombs en pids.max), bounding sets de capabilities y filtros BPF en seccomp.
  • • Diseño de tests de seguridad deterministas: suite de 71 pruebas automatizadas con 100% de cobertura en reglas y un testbed reproducible con 3 contenedores (privileged, exposed y hardened).
  • • Estructuración de telemetría de infraestructura con tipado estricto y serialización multi-formato (terminal Rich, JSON estructurado y SARIF estándar).
Tecnologías:
Python 3.12+ Docker Engine API Linux Kernel SARIF 2.1.0 Pydantic v2 Rich CLI Pytest
Criptografía & Anti-Vigilancia v2.5.0 · 28 Tests Pytest · 12 Tests Vitest · Zero-Persistence RAM

Suite de mensajería efímera de nivel militar con arquitectura Zero-Knowledge Blind Relay, ofuscación biométrica de voz, esteganografía LSB y app Android con FLAG_SECURE

Demostración técnica de Chat Anónimo v2.5 — Privacy & Anti-Surveillance Suite

Problema que resuelve

Las aplicaciones de mensajería populares (WhatsApp, Telegram, Signal) comprometen la seguridad del usuario al exigir números telefónicos, retener historiales en servidores cloud o indexar metadatos masivos. Además, los chats cifrados comunes carecen de defensas contra coacción física directa, inspección forense de metadatos en archivos adjuntos, reconocimiento de huella vocal o análisis de tráfico pasivo en el ISP.

Aspectos clave de arquitectura

  • • Arquitectura Zero-Knowledge Blind Relay: El servidor FastAPI es técnicamente incapaz de descifrar tramas, almacenar mensajes o retener claves (demostrado formalmente en test_server_inability.py); toda la criptografía vive aislada en memoria RAM volátil sin tocar disco.
  • • Defensas Anti-Forenses y Modo Coacción (Duress Decoy Room): Ante inspección coercitiva, ingresar el PIN 9999, escribir /duress o presionar Ctrl+Shift+D ejecuta un nuke criptográfico inmediato de la RAM y levanta una sala falsa de estudio universitario inocente y funcional.
  • • Limpieza Profunda de Metadatos y Hash SHA-256: Toda imagen o documento es despojado en memoria de metadatos EXIF, coordenadas GPS y marcas de cámara, ofuscando su nombre a un hash criptográfico antes de ser transmitido.
  • • Ofuscación Biométrica de Voz en Tiempo Real: Motor de Web Audio API que modula formantes y pitch acústico (Voz Grave, Helio, Cibernética, Susurro) antes de codificar y cifrar el audio, impidiendo el reconocimiento de huella vocal forense.
  • • Medios Efímeros 'Ver Una Sola Vez' y Portapapeles Seguro: Visor con temporizador de 7s, difuminado automático anti-captura al perder foco y destrucción irreversible de blobs en RAM; el portapapeles del sistema operativo se auto-borra a los 30 segundos.
  • • Esteganografía LSB en Imágenes PNG y Frases BIP-39: Capacidad de incrustar mensajes secretos en los bits menos significativos de fotos portadoras y respaldar claves simétricas de 256 bits mediante 24 palabras mnemónicas con checksum SHA-256 verificado.
  • • Aplicación Android Nativa con FLAG_SECURE a Nivel de Kernel: Bloqueo físico en el sistema operativo contra capturas de pantalla (Power + Vol-), grabación por malware y ocultación en el selector de tareas del teléfono, con User-Agent spoofing.

Retos técnicos y aprendizajes

  • • Ingeniería de protocolos de comunicación con prueba formal de incapacidad técnica del intermediario (Blind Relay).
  • • Diseño de un ciclo de vida fail-closed en RAM que revoca URLs de objetos Blob y limpia claves simétricas de inmediato ante eventos de pánico o desconexión.
  • • Acuerdo de claves asimétrico con ECDH P-256 y verificación visual Short Authentication String (SAS) de 4 palabras para protección matemática contra ataques Man-In-The-Middle (MITM).
  • • Mitigación de ataques de canal lateral, fingerprinting acústico de voz y análisis estadístico de paquetes mediante camuflaje de tráfico señuelo.
Tecnologías:
WebCrypto API (AES-256-GCM) ECDH (P-256) & HKDF Web Audio API (Voice Scrambler) LSB Image Steganography BIP-39 Mnemonic Derivation Android Native (Capacitor FLAG_SECURE) FastAPI & WebSockets React 19 & TypeScript Strict TailwindCSS v4 MediaRecorder E2EE Pytest (28 Suites) Vitest (12 Suites)
Perímetro & EASM v0.1.0 · 86 Tests (100%) · 0 CVEs · Hardened Non-Root

Backend API de alto rendimiento para auditoría perimetral y gestión de superficie de ataque externa (EASM)

Demostración técnica de SecuScan API

Problema que resuelve

Las organizaciones enfrentan una superficie de ataque perimetral en continua expansión (subdominios huérfanos, servicios expuestos sin cifrado robusto, cabeceras HTTP permisivas y configuraciones de correo propensas a suplantación). Muchas herramientas de EASM son servicios comerciales costosos o scripts invasivos que carecen de defensas contra abusos como SSRF y DNS rebinding.

Aspectos clave de arquitectura

  • • Descubrimiento pasivo de subdominios: Mapeo de superficie de ataque consultando Certificate Transparency (`crt.sh`) sin emitir tráfico intrusivo hacia el objetivo.
  • • Deep Inspection TLS/SSL: Detección estricta de protocolos obsoletos (`TLS 1.0`, `1.1`, `SSLv3`), algoritmos de firma débiles, cadena de confianza y monitoreo de expiración.
  • • Auditoría de cabeceras HTTP defensivas: Validación exhaustiva de directivas modernas (`HSTS`, `CSP`, `X-Frame-Options`, `X-Content-Type-Options` y `Referrer-Policy`).
  • • Higiene y políticas DNS de correo: Verificación sintáctica y de directivas en registros `SPF` (alertando ante `~all` o `?all`), `DMARC` (`p=reject`/`quarantine`) y selectores `DKIM`.
  • • Escáner de puertos asíncrono con Anti-DNS Rebinding: Resolución previa y enlace directo por socket a nivel IP para inmunidad total frente a rebinding durante escaneos TCP.
  • • Hardening perimetral Anti-SSRF: Cliente HTTP con inspección hop-by-hop en redirecciones 3xx que bloquea solicitudes hacia rangos privados (RFC 1918) y metadatos cloud (`169.254.169.254`).
  • • Verificación criptográfica de propiedad: Handshake de autorización obligatoria mediante token aleatorio en registro DNS TXT (`_secuscan-challenge.<dominio>`) antes de permitir cualquier escaneo.
  • • Motor de Postura de Seguridad: Algoritmo de scoring matemático ponderado de 0 a 100 con letras de riesgo (`A+` a `F`) y factores de penalización transparentes.
  • • Exportación dual ejecutiva y SARIF 2.1.0: Informes ejecutivos en Markdown y exportador estándar a OASIS SARIF 2.1.0 para integración directa en GitHub Code Scanning y DefectDojo.
  • • Despliegue hardened en contenedor: Ejecución en Docker bajo usuario no root `appuser` (UID 1000) con base de datos PostgreSQL aislada en red virtual interna privada.

Retos técnicos y aprendizajes

  • • Ingeniería de defensas perimetrales críticas: neutralización rigurosa de SSRF en clientes asíncronos y mitigación de DNS rebinding a nivel de socket en Python.
  • • Arquitectura de pipelines de auditoría pasiva basados en Certificate Transparency y modelado algorítmico de posturas de seguridad en escala 0-100.
  • • Estandarización de hallazgos bajo la norma OASIS SARIF 2.1.0 y disciplina de pruebas automatizadas: 86 tests (100% éxito) con Pytest y 0 CVEs en dependencias.
Tecnologías:
Python 3.12 FastAPI EASM & DNS Security TLS/SSL Deep Inspection Anti-SSRF & DNS Rebinding SARIF 2.1.0 PostgreSQL & SQLAlchemy Docker Hardened Pytest (86 Tests)

Experiencia

Trayectoria en desarrollo y contribuciones técnicas

Desarrollo Independiente y Automatización

Desarrollador de Software

Construcción y mantenimiento de herramientas de infraestructura, automatización de sistemas Linux con Bash y desarrollo de servicios backend en Python con foco en confiabilidad y control.

Logros y responsabilidades destacadas

  • • Diseño de scripts de aprovisionamiento automatizado y hardening en Arch Linux (ArchForge) con control de versiones y changelog semántico.
  • • Desarrollo de servicios backend ligeros y herramientas CLI orientadas a optimizar flujos de trabajo locales y servidores.
  • • Configuración de entornos reproducibles mediante dotfiles, systemd daemons y reglas de seguridad de red.
Linux Bash Python Git systemd

Contribuciones Open Source en GitHub

Desarrollador Open Source

Mantenimiento de proyectos abiertos, documentación técnica para desarrolladores y buenas prácticas de ingeniería en Git.

Logros y responsabilidades destacadas

  • • Publicación de repositorios de código abierto con documentación exhaustiva y guías de instalación.
  • • Adopción de estándares de commits semánticos, gestión estructurada de issues y versionado continuo.
  • • Implementación de comprobaciones de sanidad para garantizar compatibilidad con distribuciones basadas en Arch y Linux general.
Git GitHub Markdown Shell Scripting

Habilidades Técnicas

Herramientas y tecnologías con experiencia práctica y proyectos reales

Sistemas & Automatización

  • Linux / Arch Linux Administración, configuración y uso diario
  • Bash & Shell Scripting Scripts modulares, automatización e idempotencia
  • systemd Gestión de servicios, units, timers y daemons
  • nftables & Firewall Reglas básicas de filtrado de paquetes y seguridad
  • Linux CLI & Utilities grep, sed, awk, find, coreutils, ssh

Backend & Datos

  • Python Lógica backend, utilidades de automatización y scripts
  • APIs REST Diseño de endpoints HTTP y contratos JSON
  • Bases de Datos Relacionales SQL, consultas estructuradas, MySQL / PostgreSQL

Herramientas & Control de Versiones

  • Git Control de versiones, branches, rebasing, commits semánticos
  • GitHub Gestión de repositorios abiertos, issues y releases
  • Entornos Reproducibles Dotfiles y configuración estandarizada

Formación & Certificaciones

Educación académica y programas de especialización técnica

En curso

Ingeniería de Sistemas (en curso)

Universidad de Colombia

Formación académica superior orientada a algoritmos, arquitectura de computadores, redes y sistemas operativos.

2024

Certificado Profesional en Ciberseguridad

Google (vía Coursera)

Fundamentos de seguridad en redes, endurecimiento de sistemas Linux, detección de vulnerabilidades y SQL para auditoría.

2023

Personalización y Hardening de Entornos Linux

Hack4U (Savitar)

Optimización y securización avanzada de estaciones de trabajo Linux, scripting y flujos de trabajo eficientes.

2023

Oracle Next Education — Especialización Backend

Oracle & Alura Latam

Entrenamiento intensivo en desarrollo backend, lógica de software, bases de datos relacionales y metodologías ágiles.

Contacto

Sin formularios engorrosos ni spam. Contáctame directamente por correo o redes profesionales.

h3n.eth@gmail.com

Respondo habitualmente en menos de 24-48 horas. Siempre abierto a conversar sobre sistemas, herramientas abiertas y nuevos proyectos.

Enviar un Correo